* Generic Host Process Win32 (stergio)

Sei stato infettato da un virus che non riesci a rimuovere? Uno spyware ti tormenta? Un trojan ha preso il controllo del tuo Pc? Un dialer ti sta facendo impazzire? In questo caso prova a rivolgerti al Pronto Soccorso Virus: esponi il tuo problema e confida nell'aiuto degli altri utenti. Nota bene: Per problemi generici relativi alla sicurezza, o per qualsiasi altro problema, ti raccomandiamo di utilizzare gli altri forum specifici.

Moderatori: Supervisor, Moderatori Sicurezza

Gbr_Mone
Mortale pio
Mortale pio
Messaggi: 21
Iscritto il: 12 ott 2010 15:44

Messaggio da Gbr_Mone »

Scarica The Avenger , eseguilo, spunta Disable any rootkits found e copia all'interno del box bianco tutta questa citazione:
Folders to delete:
C:\32788R22FWJFW
C:\a1d249eabef6745b6dbe
Clicca su Execute. Il pc si dovrebbe riavviare, nel caso riavvialo tu. Posta il log generato.

Attiva la visualizzazione dei file nascosti: da una qualsiasi cartella, strumenti-->opzioni cartella metti la spunta a visualizza file nascosti e togli la spunta a proteggi file di sistema.

Controlla questi file su Virustotal, se vengono rilevati come infetti cancellali:
C:\winsdk_web.exe
c:\windows\iun506.exe
c:\windows\system32\drivers\ptkrszgij.sys
c:\windows\system32\drivers\rtagveohwria.sys

Fai una nuova scansione completa con Malwarebytes e posta il rapporto.
Avatar utente
R16
Dio maturo
Dio maturo
Messaggi: 10129
Iscritto il: 07 mar 2008 22:58

Messaggio da R16 »

Ciao a tutti e scusate l'intrusione.

C:\32788R22FWJFW (appartiene a Combofix)

C:\winsdk_web.exe (appartiene a Microsoft Windows SDK per Windows 7)
link

c:\windows\iun506.exe (è l'Unistaller del software Setup Factory)
link

C:\a1d249eabef6745b6dbe
(2010-09-29 12:00 è un mese che si trova nel pc)

c:\windows\system32\drivers\ptkrszgij.sys (Rootkit)
c:\windows\system32\drivers\rtagveohwria.sys (Rootkit)

La priorità dell'eliminazione, spetta ai Rootkit. :wink:
Gbr_Mone
Mortale pio
Mortale pio
Messaggi: 21
Iscritto il: 12 ott 2010 15:44

Messaggio da Gbr_Mone »

R16 ha scritto:Ciao a tutti e scusate l'intrusione.

C:\32788R22FWJFW (appartiene a Combofix)
non lo sapevo..non l'avevo notata in altri reporti di combofix =)
@stergio: togli quella voce dal copia\incolla di avenger
C:\winsdk_web.exe (appartiene a Microsoft Windows SDK per Windows 7)
link
questo l'avevo letto, però mi dava come cartelle c/windows o c/windows32..vedendolo nella cartella c non sapevo se era legittimo o meno
c:\windows\system32\drivers\ptkrszgij.sys (Rootkit)
c:\windows\system32\drivers\rtagveohwria.sys (Rootkit)

La priorità dell'eliminazione, spetta ai Rootkit. :wink:
bene. in ogni caso lo avremo scoperto da virustotal, ma meglio saperlo in anticipo =) cancella questi due file manualmente e continua con malwarebytes.
stergio
Eroe
Eroe
Messaggi: 65
Iscritto il: 24 ott 2010 10:57

Messaggio da stergio »

Qui c'è il log di Avenger: avenger.txt

Su Virustotal ho controllato i primi due file, e qui ci sono i report:
http://www.virustotal.com/file-scan/rep ... 1288357233
http://www.virustotal.com/file-scan/rep ... 1281201439

Ma gli altri due file non ci sono sul mio pc.. Che devo fare?

Intanto procedo con la scansione con Malwarebytes
stergio
Eroe
Eroe
Messaggi: 65
Iscritto il: 24 ott 2010 10:57

Messaggio da stergio »

Ed ecco il log di Mbam: mbam-log-2010-10-29 (16-59-53).txt


Comunque forse sta andando meglio.. Dopo l'utilizzo di Combofix, ieri il pc è rimasto acceso più o meno dalle 16.30 a mezzanotte e non si è mai verificato il problema. Oggi è acceso dalle 15, e ancora "sta bene". Speriamo bene..
Gbr_Mone
Mortale pio
Mortale pio
Messaggi: 21
Iscritto il: 12 ott 2010 15:44

Messaggio da Gbr_Mone »

Se gli altri due file non li trovi tanto meglio, erano virus. Hai controllato con la visualizzazione dei file nascosti attiva?

Comunque dai una nuova passata ai file e al registro con Ccleaner (ripeti la riparazione dei problemi del registro finchè non rileverà ulteriori problemi) e con Atf Cleaner. Controlla di avere il firewall di sistema attivato. Poi vedi come va il pc in questi giorni..
stergio
Eroe
Eroe
Messaggi: 65
Iscritto il: 24 ott 2010 10:57

Messaggio da stergio »

Si la visualizzazione dei file nascosti è attiva.

Ora ho fatto un paio di pulizie con CCleaner e Atf Cleaner, e speriamo bene.. Grazie per l'aiuto :wink:


Ah nel primo post avevo segnalato tra i problemi anche questo:
All'accensione del pc compare sempre una finestra di errore che dice:
AppleSyncNotifier.exe - Impossibile individuare un componente
Impossibile avviare l'applicazione specificata. icuin36.dll non è stato trovato. Una nuova installazione dell'applicazione potrebbe risolvere il problema.


Idee per risolverlo?
Gbr_Mone
Mortale pio
Mortale pio
Messaggi: 21
Iscritto il: 12 ott 2010 15:44

Messaggio da Gbr_Mone »

Su questo non so cosa dirti..aspetta a vedere se qualcuno sa qualcosadi più.
Avatar utente
bdoriano
Amministratore
Amministratore
Messaggi: 14449
Iscritto il: 02 apr 2007 12:05

Messaggio da bdoriano »

I 2 files che non trovi, sono nascosti tramite tecniche rootkit... quindi non li troverai con una semplice ricerca.
Servono tool appositi (o live di Linux), quali gmer, combofix, etc...

Apri il Blocco note e crea un file di testo con le seguenti istruzioni:

Codice: Seleziona tutto

KillAll::

Driver::
woruddtevfghem
zmswozri

File::
c:\windows\system32\drivers\ptkrszgij.sys
c:\windows\system32\drivers\rtagveohwria.sys
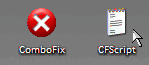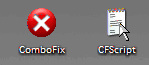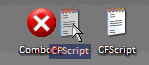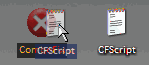
Salva il file sul desktop con il nome CFScript.txt e trascinalo sull'icona di ComboFix, come indicato in seguito:
Immagine
Attendi pazientemente la fine dei lavori senza toccare tastiera, mouse o altro. :wink:
Posta il log aggiornato di combofix.
stergio
Eroe
Eroe
Messaggi: 65
Iscritto il: 24 ott 2010 10:57

Messaggio da stergio »

Ok. Però ComboFix c'è l'ho salvato sul desktop come abc.exe, va bene uguale o devo rinominarlo in ComboFix?

E devo disattivare l'antivirus prima di procedere?
Avatar utente
bdoriano
Amministratore
Amministratore
Messaggi: 14449
Iscritto il: 02 apr 2007 12:05

Messaggio da bdoriano »

Si, funziona anche se è rinominato. :)
Si, devi disattivare l'antivirus. ;)

Scusa, sono cose che davo per scontate. :P
stergio
Eroe
Eroe
Messaggi: 65
Iscritto il: 24 ott 2010 10:57

Messaggio da stergio »

Le davo per scontate anch'io, però ho preferito essere preciso prima di far danni :P

Qua c'è il nuovo log: log.txt
Avatar utente
bdoriano
Amministratore
Amministratore
Messaggi: 14449
Iscritto il: 02 apr 2007 12:05

Messaggio da bdoriano »

Hai mai usato Panda? :-k

Sembra che ci sia un rimasuglio di Panda (pavboot.sys).
Per rimuoverlo completamente, utilizza questo programma: link

Segui le istruzioni di questo topic per postare il log di hijackthis.
stergio
Eroe
Eroe
Messaggi: 65
Iscritto il: 24 ott 2010 10:57

Messaggio da stergio »

In tutta onestà non ricordo se ho mai usato Panda. Non potrei escluderlo

Comunque ho scaricato ed eseguito quel programma, e qua c'è il log di HJT: hijackthis.log
Avatar utente
bdoriano
Amministratore
Amministratore
Messaggi: 14449
Iscritto il: 02 apr 2007 12:05

Messaggio da bdoriano »

Rifai il log in modalità normale. ;)
stergio
Eroe
Eroe
Messaggi: 65
Iscritto il: 24 ott 2010 10:57

Messaggio da stergio »

Avatar utente
bdoriano
Amministratore
Amministratore
Messaggi: 14449
Iscritto il: 02 apr 2007 12:05

Messaggio da bdoriano »

Facciamo qualche aggiornamento...

Scarica e installa l'ultima versione di Adobe Reader o, meglio ancora, un lettore PDF alternativo (PDF X-Change Viewer, FoxIT Reader, Nitro PDF Reader, SumatraPDF)

Installa l'ultima versione di Java scaricando la versione Offline e avviandola.
Aggiorna Adobe FlashPlayer:
  1. Scarica il programma di disinstallazione di FlashPlayer
  2. Scarica l'ultima versione di FlashPlayer per Internet Explorer (Windows 7/Vista/XP/2003/2000):
    Sito 1
    Sito 2
  3. Scarica l'ultima versione di FlashPlayer per Mozilla, Opera, Chrome, etc...:
    Sito 1
    Sito 2
  4. Chiudi tutti i browser (IE, Opera, Firefox, Chrome, etc)
  5. Esegui il programma di disinstallazione scaricato al punto 1.
  6. Esegui il programma di installazione scaricato al punto 2.
  7. Esegui il programma di installazione scaricato al punto 3.
  • Scarica e installa tutti gli altri aggiornamenti di Windows (escludendo quelli riferiti al Genuine Advantage, che non servono a nulla):
    • Clicca sul bottone Personalizzato
      Immagine
    • Clicca su Priorità alta
    • De-seleziona (togli il segno di spunta) gli aggiornamenti riferiti al Genuine Advantage
    • Clicca su Verifica e installa aggiornamenti
    • Clicca su Installa aggiornamenti
    • segui il resto delle istruzioni a video
Posta un log aggiornato di hijackthis.
stergio
Eroe
Eroe
Messaggi: 65
Iscritto il: 24 ott 2010 10:57

Messaggio da stergio »

Non riesco a trovare la voce Genuine Advantage, questa è la finestra che ho quando clicco su priorità alta:
Immagine

Procedo con Verifica e installa aggiornamenti


EDIT: e non posso nemmeno procedere con gli aggiornamenti. Mi dice che "non è stato selezionato alcun aggiornamento". Forse devo andare su "Software, facoltativo" o "Hardware, facoltativo"?
Avatar utente
bdoriano
Amministratore
Amministratore
Messaggi: 14449
Iscritto il: 02 apr 2007 12:05

Messaggio da bdoriano »

Ok, vuol dire che il tuo S.O. è mantenuto aggiornato. :)

Dai un'occhiata agli aggiornamenti Software, facoltativo e scegli quello che vuoi installare.
Sconsiglio, per il momento, gli aggiornamenti Hardware, facoltativo, a meno che tu non abbia problemi con qualche periferica.
stergio
Eroe
Eroe
Messaggi: 65
Iscritto il: 24 ott 2010 10:57

Messaggio da stergio »

Ho lasciato stare "Hardware, facoltativo", mentre in "Software, facoltativo" ho aggiornato solo Media Player.
Dopo averlo aggiornato sono comparsi 10 aggiornamenti in "Priorità alta", e non c'era Genuine Advantage quindi li ho fatti tutti.


Qua c'è il nuovo log di HJT: hijackthis 31.10.10.txt
Rispondi

Torna a “Pronto Soccorso Virus”