|
| Precedente :: Successivo |
| Autore |
Messaggio |
Zeus News
Ospite
|
|
| Top |
|
 |
{baraldo}
Ospite
|
 Inviato: 13 Ott 2026 14:18 Oggetto: |
 |
|
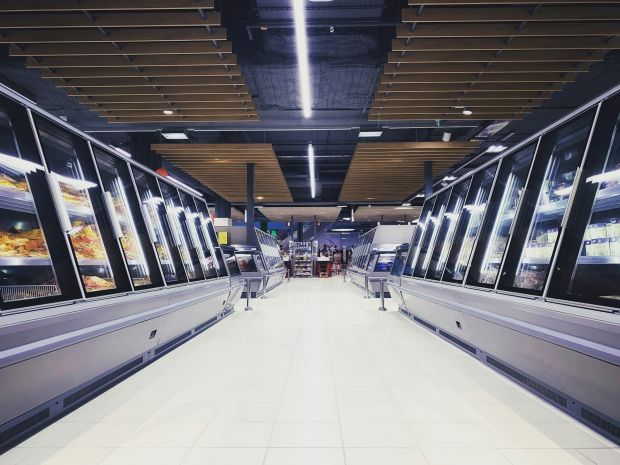
"L'incidente, definito «senza precedenti» dai soggetti coinvolti"... ma questa gente cade dal pero?
Sono anni che si parla di cyberattacchi a sistemi di ogni genere, compresi quelli di mantenimento, questi non fanno niente perché è antieconomico (spendere per la sicurezza informatica è una allergia dei top manager) e poi piangono quando accade il prevedibile.
E l'affermazione "Danfoss ha precisato che gran parte delle apparecchiature coinvolte appartiene a prodotti considerati legacy, ovvero dispositivi più vecchi che non ricevono più aggiornamenti software o correzioni di sicurezza" è davvero una osservazione stupida, per due motivi: il primo è che fa solamente inca@#are i clienti danneggiati e questo è davvero stupido, e il secondo è che tu lasci un numero enorme di frigoriferi senza supporto perché "legacy" (legacy? vuol dire che funzionano ma bisogna buttarli? roba alla Microsoft) e per te questa è una giustificazione valida.
E ancora, 'gran parte' significa che altri sono nuovi e supportati, ma non è servito lo stesso, e infine un'altra cosa: i firgoriferi sono così primitivi che non controllano nemmeno se sono pieni o vuoti prima di sbrinare. Brava Danfoss...
Sono curioso di sentire cosa ne pensano della faccenda i legali dei loro clienti. |
|
| Top |
|
|
zeross
Amministratore
Registrato: 19/11/08 12:04
Messaggi: 9851
Residenza: Atlantica
|
| Inviato: 13 Ott 2026 16:32 Oggetto: |
 |
|
@baraldo il frigorifero industriale per le catene commerciali non è in grado di pesare o valutare la volumetria di riempimento del dispositivo e si basa solamente sui sensori di temperatura, lo so perché all'epoca avevo una azienda che faceva impiantistica anche per supermercati, quindi conosco molti aspetti ed uno dei più importanti non è Danfoss che controlla i frigo ma le società proprietarie dei supermercati dai loro centri elaborazione dati, che dovrebbero avere una connessione sicura con i supermercati, perché una cosa non detta nell'articolo, e che la compromissione è avvenuta inizialmente dai centri di calcolo delle società che poi hanno distribuito l'attacco alle loro sedi periferiche, poiché non potevano entrare in ogni singolo supermercato, alla ricerca del frigovetrina danfoss vecchio, ma era, ed è stato più semplice bucare le difese dei centri dati di Intermarché, Coperativa U, Carrefour e E.Lecrerq, e poi da li inviare a cascata i comandi malevoli aspettando di incontrare nei supermercati i prodotti vulnerabili.
Quindi i primi colpevoli sono i CED delle catene della GDO francese, che essendo solo 6, non si fanno una grande concorrenza e vivono la loro situazione di sostanziale oligopolio, spaparanzati in pantofole.  |
|
| Top |
|
|
|
|
Non puoi inserire nuovi argomenti
Non puoi rispondere a nessun argomento
Non puoi modificare i tuoi messaggi
Non puoi cancellare i tuoi messaggi
Non puoi votare nei sondaggi
|
|
 FAQ
 Cerca
 Lista utenti
 Gruppi
 Registrati
 Profilo
 Messaggi privati
 Log in