Hackerano il Bancomat con chiavetta USB

Virus e antivirus, worm, spyware, rootkit, hacking, phishing, pharming, defacement vari e via dicendo. Tutto quello che avreste voluto sapere e che non avete mai osato chiedere... o a cui nessuno ha mai risposto.

Moderatori: Supervisor, Moderatori Sicurezza

Rispondi
Zeus News

Hackerano il Bancomat con chiavetta USB

Messaggio da Zeus News »

Leggi l'articolo Hackerano il Bancomat con chiavetta USB
Bastano un piccolo foro e una chiavetta con un malware. E il bancomat sputa fuori tutti i soldi.
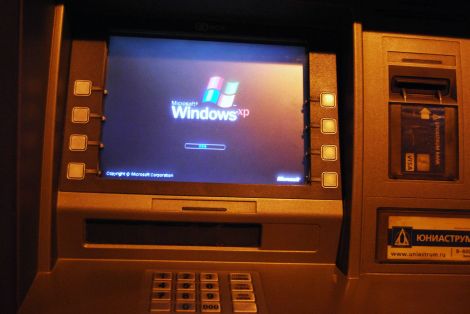
Immagine

(Fai clic sull'immagine per visualizzarla ingrandita)

Segnala un refuso
Avatar utente
maxismakingwax
Amministratore
Amministratore
Messaggi: 7446
Iscritto il: 23 lug 2006 21:22

Messaggio da maxismakingwax »

Tecnicamente può anche essere possibile ma il sistema deve essere particolarmente vetusto. I bancomat moderni hanno un guscio protettivo blindato e il software (sia il sistema operativo che l'applicativo che gestisce la macchina erogatrice) è particolarmente chiuso e personalizzato che a meno che non siano proprio i tecnici del bancomat sarebbe difficile per chiunque entrarci. Poi avrebbero dovuto avere il software dell'erogatore, anche per questo prerogativa di tecnici specializzati e certificati che ha, almeno per quanto mi ricordo, un codice che cambia in continuazione e che ti viene fornito dal centro assistenza. Senza contare che poi le Usb a quanto mi ricordo erano sia irragiungibili dal davanti che occupate da lettore e stampantina delle ricevute.
Avatar utente
Zievatron
Dio maturo
Dio maturo
Messaggi: 3240
Iscritto il: 23 dic 2010 00:36

Messaggio da Zievatron »

Potrebbe essere una bufala?
L'articolo non precisa nè il luogo nè la data della rapina al bancomat.
Avatar utente
Zeus
Amministratore
Amministratore
Messaggi: 13305
Iscritto il: 21 ott 2000 02:01

Messaggio da Zeus »

Sai, quando si tratta di buchi nei sistemi di sicurezza, non è che chi li subisce li va a sbandierare in giro tanto fieramente. In particolar modo se si tratta di soldi.
I ricercatori che hanno presentato questo sistema alla platea dell'evento organizzato dal Chaos Computer Club hanno chiesto di rimanere anonimi e non hanno nemmeno rilevato dove siano avvenuti i furti, se non genericamente "in Europa". I furti sono stati scoperti lo scorso luglio.
Avatar utente
Maary79
Amministratore
Amministratore
Messaggi: 12898
Iscritto il: 08 feb 2012 13:23

Messaggio da Maary79 »

Per una volta hanno truffato le banche e non i correntisti clonando bancomat...tanto di cappello!
E viste le difficoltà sono stati bravi, e il fatto che questi rapinatori abbiano una "conoscenza profonda dei bancomat e del modo in cui essi operano" la dice lunga...
MaXXX eternal tiare
Dio maturo
Dio maturo
Messaggi: 2290
Iscritto il: 18 feb 2009 12:13

Messaggio da MaXXX eternal tiare »

Zeus ha scritto:Sai, quando si tratta di buchi nei sistemi di sicurezza, non è che chi li subisce li va a sbandierare in giro tanto fieramente. In particolar modo se si tratta di soldi.
I ricercatori che hanno presentato questo sistema alla platea dell'evento organizzato dal Chaos Computer Club hanno chiesto di rimanere anonimi e non hanno nemmeno rilevato dove siano avvenuti i furti, se non genericamente "in Europa". I furti sono stati scoperti lo scorso luglio.
Vero ma....bisogna conoscere istituti sprovveduti.

Già 2 o 3 anni fa degli hacker alla back hat conference (mi pare che ci fu un articolo anche qui su zeus) svelarono al pubblico questo tipo di vulnerabilità addirittura in atm di marca diebold si poteva interfacciasi con le porte audio dei jack se non ricordo cavolate.

da lì sono arrivate le patch dai produttori ed era possibile disabilitare tutte le porte a meno dell'intervneto del tecnico di routine.

che abbiano trovato quindi il modello di bancomat da colpire e di quali istituti e che siano stati capaci di creare un software del genere (ok win xp e seven sui pc come nei bancomat posso essere tarati per l'autorum ma poi il malware come si interfaccia alla macchina fisica? driver?) significa che erano degli ex tecnici di bancomat che sono passati dall'altra parte :)

cmq meglio questi che gli skimmer che fregano i correntisti :D
{privacy}

Messaggio da {privacy} »

gli hackers non fanno azioni di tal genere si prega gentilmente di far riferimento al termine storico che definisce chi è un hacker. vedasi link

Non esiste poi nessuna assegnazione RFC col termine BLACK HAT; GREY HAT; WHITE HAT o similitudini.

l'unico RFC che esiste è l'RFC 1392, che da chiari spiegazioni riguardo al termine cracker, vedasi pagina 11 e l'RFC 1392 che da una chiara spiegazione del termine hacker, vedasi pagina 20.

Dal 1993 è stato assegnato l'RFC 1392 per entrambi i termini ed è stato assegnato dallo Internet Engineering Task Force link

Io faccio affidamento sul TMRC; IETF ed autori vari, come ampiamente spiegato su link

la chiacchiere dei forums non sono attendibili, saranno attendibili, quando si baseranno su fatti ed inizieranno ad usare termini corretti secondo
la loro esatta connotazione.

ciò che mi meraviglia, è che ancora oggi si continua a fare confusioni con i termini e questo a causa di giornali, riviste di settore, forums che vogliono parlare di argomenti che non conoscono affatto e la gente che legge gli articoli, spesso tradotti in malo modo dall'Inglese all'Italiano, fanno affidamento non a delle semplici traduzioni, ma interpretazioni di coloro che riportano una notizia commentata.

dunque non si fa riferimento ad un testo originale, ma ad opinioni, e dunque ci si trova alla mercè di opinionisti, che pubblicano le loro opinioni e poi tentano di renderle credibili.

la gente e molte persone che scrivono sui forums, sia fiornalisti, opinionisti.... non hanno mai alcuna intenzione di voler approfondire il loro bagaglio culturale, ma si limitano a fsare un commento e a pubblicarlo on-line e poi lasciano alla gente, il compito di dare le proprie interpretazioni.

un forum non deve basarsi sullo share, ma sulla sua crefibilità che deve provenire non dalle inserzioni pubblicitarie, ma da coloro che lo visitano per il contenuto culturale.

non sarebbe invece il caso che i bancomat debbano iniziare ad usare GNU/linux anzichè quella merda di windows xp ?
Avatar utente
Zievatron
Dio maturo
Dio maturo
Messaggi: 3240
Iscritto il: 23 dic 2010 00:36

Messaggio da Zievatron »

@privacy
Sono daccordo. :D
rey042008
Eroe in grazia degli dei
Messaggi: 143
Iscritto il: 28 apr 2008 13:38

Messaggio da rey042008 »

{privacy} ha scritto:gli hackers non fanno azioni di tal genere si prega gentilmente di far riferimento al termine storico che definisce chi è un hacker. vedasi link
Volevo far notare anch'io lo stesso errore, trito e ritrito nella maggioranza dei media e purtroppo commesso anche qui: sono dello stesso avviso.
le chiacchiere dei forums non sono attendibili, saranno attendibili, quando si baseranno su fatti ed inizieranno ad usare termini corretti secondo
la loro esatta connotazione.
Decisamente corretta affermazione. Quoto.
ciò che mi meraviglia, è che ancora oggi si continua a fare confusioni con i termini e questo a causa di giornali, riviste di settore, forums che vogliono parlare di argomenti che non conoscono affatto e la gente che legge gli articoli, spesso tradotti in malo modo dall'Inglese all'Italiano, fanno affidamento non a delle semplici traduzioni, ma interpretazioni di coloro che riportano una notizia commentata.

dunque non si fa riferimento ad un testo originale, ma ad opinioni, e dunque ci si trova alla mercè di opinionisti, che pubblicano le loro opinioni e poi tentano di renderle credibili.

la gente e molte persone che scrivono sui forums, sia fiornalisti, opinionisti.... non hanno mai alcuna intenzione di voler approfondire il loro bagaglio culturale, ma si limitano a fsare un commento e a pubblicarlo on-line e poi lasciano alla gente, il compito di dare le proprie interpretazioni.

un forum non deve basarsi sullo share, ma sulla sua crefibilità che deve provenire non dalle inserzioni pubblicitarie, ma da coloro che lo visitano per il contenuto culturale.
Più che d'accordo, come per la precedente citazione.
non sarebbe invece il caso che i bancomat debbano iniziare ad usare Linux anzichè quella merda di windows xp ?
Vecchia questione... G N U / Linux viene utilizzato in parecchi totem elettronici in alcune città per scopi informativi (viabilità, info sui trasporti etc) ma è chiaro che nei bancomat sarebbe molto più utile, per ragioni di molto minore e molto più complessa vulnerabilità.
Avatar utente
gomez
Dio maturo
Dio maturo
Messaggi: 2114
Iscritto il: 28 giu 2005 11:26

Messaggio da gomez »

maxismakingwax ha scritto:Tecnicamente può anche essere possibile ma il sistema deve essere particolarmente vetusto. (...) Senza contare che poi le Usb a quanto mi ricordo erano sia irragiungibili dal davanti che occupate da lettore e stampantina delle ricevute.
Ma infatti, solo cpu vecchissime hanno le porte usb in posizione tale da essere raggiunte con un buchetto dal davanti, corazze e accrocchi hw vari a parte.

Mi sembra tanto un tentativo di mascheramento di un'operazione "dall'interno", con un addetto al bancomat che carica il sw e un complice esterno che fa un inutile buco "di figura", il che spiegherebbe anche l'utilità del doppio codice (quando te lo do controllo quanto prendi, così poi fai le parti giuste e non mi freghi prelevando di nascosto). :-)

Mauro
{privacy}

Messaggio da {privacy} »


hacker ethic

The ethics of hacking - Motivation and limitations :

Access to computers and everything that can show you how this world works should be unlimited and total .

All information must be free.
Mistrust authority - promote decentralization .
Hackers should be judged by what he does, and not according to criteria such as degrees , age, origin, species , sex, or social status .

One can do with a computer art and beauty .

Computers can change your life for the better.

Do not litter in other people's data .

Public data use , protect private data.

The hacker ethic is only partly defined uniformly .

There is an original version of the book " Hackers" by Steven Levy (ISBN 0-440-13405-6 ) .

It is undisputed in this respect that the original version comes from the MIT Railway Club (Tech Model Railroad Club ) and , therefore, comes from a time in which relatively many people had to share a few computers and related considerations for dealing with each other and matter were useful .

The last two points are additions to the CCC in the 1980s .

After some crazy through from the hacker scene or from the environment were more or less on the idea of ​​offering their " hacker know-how " the KGB , there were intense discussions , agencies have a different opinion about freedom of information .

But intervention in the outside systems are increasingly being recognized as counterproductive.

To connect the protection of privacy of individuals with the promotion of freedom of the information relating to the public , the yet last point was added .

The hacker ethic is - like the rest of the world - as in constant discussion and development .

Everybody is invited to think for themselves , which in principle can make friends with this hacker ethics .

Until then, the above rules should be as a basis for discussion and guidance.

Comments and suggestions Send any of the Chaos Computer Club . link
{privacy}

Messaggio da {privacy} »

Commento fuori tema o non conforme al regolamento del forum.
{privacy}

Messaggio da {privacy} »

mentre noi ci ostiniamo solo a scrivere su un forum, o su più forums, senza benchè minimamente costruire un'alternativa, il mondo va avanti.

sarebbe ora che si iniziasse ad usare LiquidFeedBack, link link per proporre una valida alternativa anzichè chiacchiere che lasciano il tempo che trovano, perchè servono solo a fare "RUMOR" nel WWW, senza invece mostrare il "CONSENSO" od il "DISSENSO", riguardo ai problemi della nostra società.

Il CCC dal 12 Settembre 1981, ha preso in mano le redini ed è andato avanti, perseguendo grandi scopi.

Ed in Italia ?

Nulla di tutto ciò.

Tante chiacchiere fatte a livello universitario nei vari LUG's ed ai vari LinuxDays e poi dopo un giorno muore tutto li, perchè non c'è una costanza ed una voglia ad andare avanti.

sarebbe ora che si iniziasse a fare qualcosa di valido che vada avanti sia sugli aspetti politici, quanto tecnologici, ecologici, legislativi.... sempre che ci siano persone motivate a fare qualcosa
quotidianamente.
Avatar utente
anabasi
Amministratore
Amministratore
Messaggi: 16078
Iscritto il: 21 ott 2005 01:58

Messaggio da anabasi »

{privacy} ha scritto: Bastano un piccolo foro ?
Casomai "basta un piccolo foro", "ha bisogno di un piccolo foro"
@ {privacy}:
I soggetti della frase sono due: "un piccolo foro" e "una chiavetta" pertanto l'utilizzo del verbo al plurale è corretto.
MaXXX eternal tiare
Dio maturo
Dio maturo
Messaggi: 2290
Iscritto il: 18 feb 2009 12:13

Messaggio da MaXXX eternal tiare »

@Privacy


Sull'uso improprio del termine hacker è vero che spesso c'è sarebbe corretto dire cracker hai ragione.

Sui termini black, grey,white hat non saranno riconosciuti ufficialmente ma sono di uso molto comune che io sappia :?:

io ho citato la conferenza che esite davvero però :D
Avatar utente
Zeus
Amministratore
Amministratore
Messaggi: 13305
Iscritto il: 21 ott 2000 02:01

Messaggio da Zeus »

rey042008 ha scritto:Volevo far notare anch'io lo stesso errore, trito e ritrito nella maggioranza dei media
Ne abbiamo parlato centinaia di volte...
http://www.zeusnews.it/zn/16077
Avatar utente
gomez
Dio maturo
Dio maturo
Messaggi: 2114
Iscritto il: 28 giu 2005 11:26

Messaggio da gomez »

{privacy} ha scritto:gli hackers non fanno azioni di tal genere
Sfondi una porta aperta... ma non siamo noi a scrivere sui giornali o a blaterare in tv.

Ogni volta che sento qualcuno dire "gli hacker sono colpevoli di questo e quello" spiego che chi fa danni è un cracker, non un hacker, e che è come confondere il fabbro con lo scassinatore, tutti e due sanno aprire una cassaforte, ma solo il secondo lo fa per rubarne il contenuto.

Ovviamente obbiettano che i media dicono hacker... non c'è speranza. :-\

Mauro
{jijjal}

Messaggio da {jijjal} »

"si pensa che tale procedura servisse a evitare che i singoli membri della banda agissero di propria iniziativa".... più che questo (fisicamente a fare il prelievo sarebbe andato qualcuno che poteva sempre scappare con il malloppo) avranno fatto si che il sistema non potesse essere rubato da "colleghi"...
Rispondi

Torna a “Sicurezza”