Virus e antivirus, worm, spyware, rootkit, hacking, phishing, pharming, defacement vari e via dicendo. Tutto quello che avreste voluto sapere e che non avete mai osato chiedere... o a cui nessuno ha mai risposto.
Se non ricordo male, il firmware free software coreboot permetteva di disabilitare completamente il Management Engine, quindi forse esiste un altro sistema per aggirare il problema, anche se non applicabile universalmente.
Ricordo che l'azienda Purism vende PC con coreboot preinstallato
Come era bello quando i processori facevano ciò che il software diceva loro di fare, senza avere altro codice che gira di nascosto, al di fuori del controllo del sistema operativo...
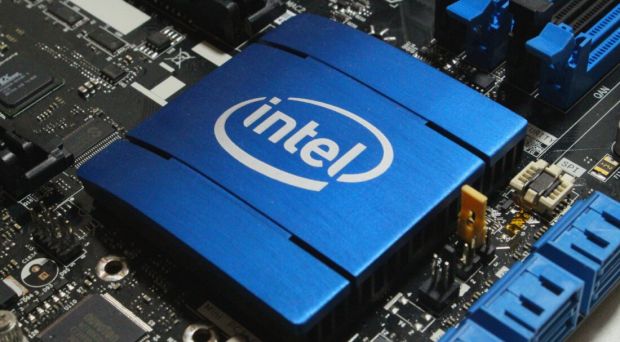
Il problema non è la vulnerabilità, ma l'esistenza stessa dell'intel management engine...
«La chiave del chipset non è specifica per ogni piattaforma. Una singola chiave è usata per un'intera generazione di chipset Intel» spiega Mark Ermolov, di Positive. «E dato che la falla nella Rom non può essere corretta, riteniamo che l'estrazione della chiave sia solo una questione di tempo. Quando ciò accadrà, sarà il caos assoluto. Sarà possibile contraffare gli Id hardware, estrarre i contenuti digitali, e decifrare i dati salvati su hard disk crittografati».
Se con ciò possono sviluppare ransomware è una cosa, ma altrimenti non vedo proprio che caos possa essere per l'utente comune, visto che l'attacco dovrebbe essere fisico e con apparecchiature e conoscenze sofisticate, e non vedo chi si dovrebbe scomodare per fare una cosa simile ad un comune mortale.
E come mai c'è una master key uguale in ogni processore?
Immagino sarà arrivato il solito megadirettore che ha pontificato che così i processi produttivi sono più semplici e veloci (?) e tanto mai e poi mai tale chiave verrà scoperta.
Oppure si è voluto dare "per errore" a chi ne ha i mezzi (ad es. la NSA) la possibilità di avere la chiave di qualsiasi CPU Intel.
@jack.mauro
Sarebbe bello, in un futuro, poterci far stampare le CPU tipo stampa 3D usando un qualche progetto open hardware.
- 'accesso fisico al bersaglio, bisogna anche avere elevate conoscenze tecniche e un'apparecchiatura dedicata.- definirlo falso problema è dir poco i pc dei comuni mortali o delle aziende normali sono al sicuro ,007 non va di sicuro alla Rossi Valvole o dal ragionier Bianchi è un problma di pochissimi
ok_cian ha scritto:E come mai c'è una master key uguale in ogni processore?
Immagino sarà arrivato il solito megadirettore che ha pontificato che così i processi produttivi sono più semplici e veloci (?) e tanto mai e poi mai tale chiave verrà scoperta.
Oppure si è voluto dare "per errore" a chi ne ha i mezzi (ad es. la NSA) la possibilità di avere la chiave di qualsiasi CPU Intel.
@jack.mauro
Sarebbe bello, in un futuro, poterci far stampare le CPU tipo stampa 3D usando un qualche progetto open hardware.
{emanuele} ha scritto:- 'accesso fisico al bersaglio, bisogna anche avere elevate conoscenze tecniche e un'apparecchiatura dedicata.- definirlo falso problema è dir poco i pc dei comuni mortali o delle aziende normali sono al sicuro ,007 non va di sicuro alla Rossi Valvole o dal ragionier Bianchi è un problma di pochissimi
Se capisco bene quanto scritto alla fine dell'articolo non è proprio così.
Una volta recuperata la master key di una generazione i di processori - che per quella generazione è uguale per tutti - ed è questa la fase in cui bisogna avere conoscenze tecniche, apparecchiature e accesso fisico, si ha in mano la chiave di decrittazione di tutti i PC che montano quel determinato processore e, a quel punto, sono sufficienti normali attacchi da remoto per impossessarsi di dati e quant'altro la cui sicurezza è basata sulla master key.
In pratica chi ha soldi e mezzi potrebbe dedicarsi al recupero e rivendere la master key per una congrua cifra a tutti coloro che invece vogliono recuperare dati e informazioni dal malcapitato di turno.